Waarom menselijke controle nodig blijft bij automatische codeanalyse
Kennisbank
Codeanalyse
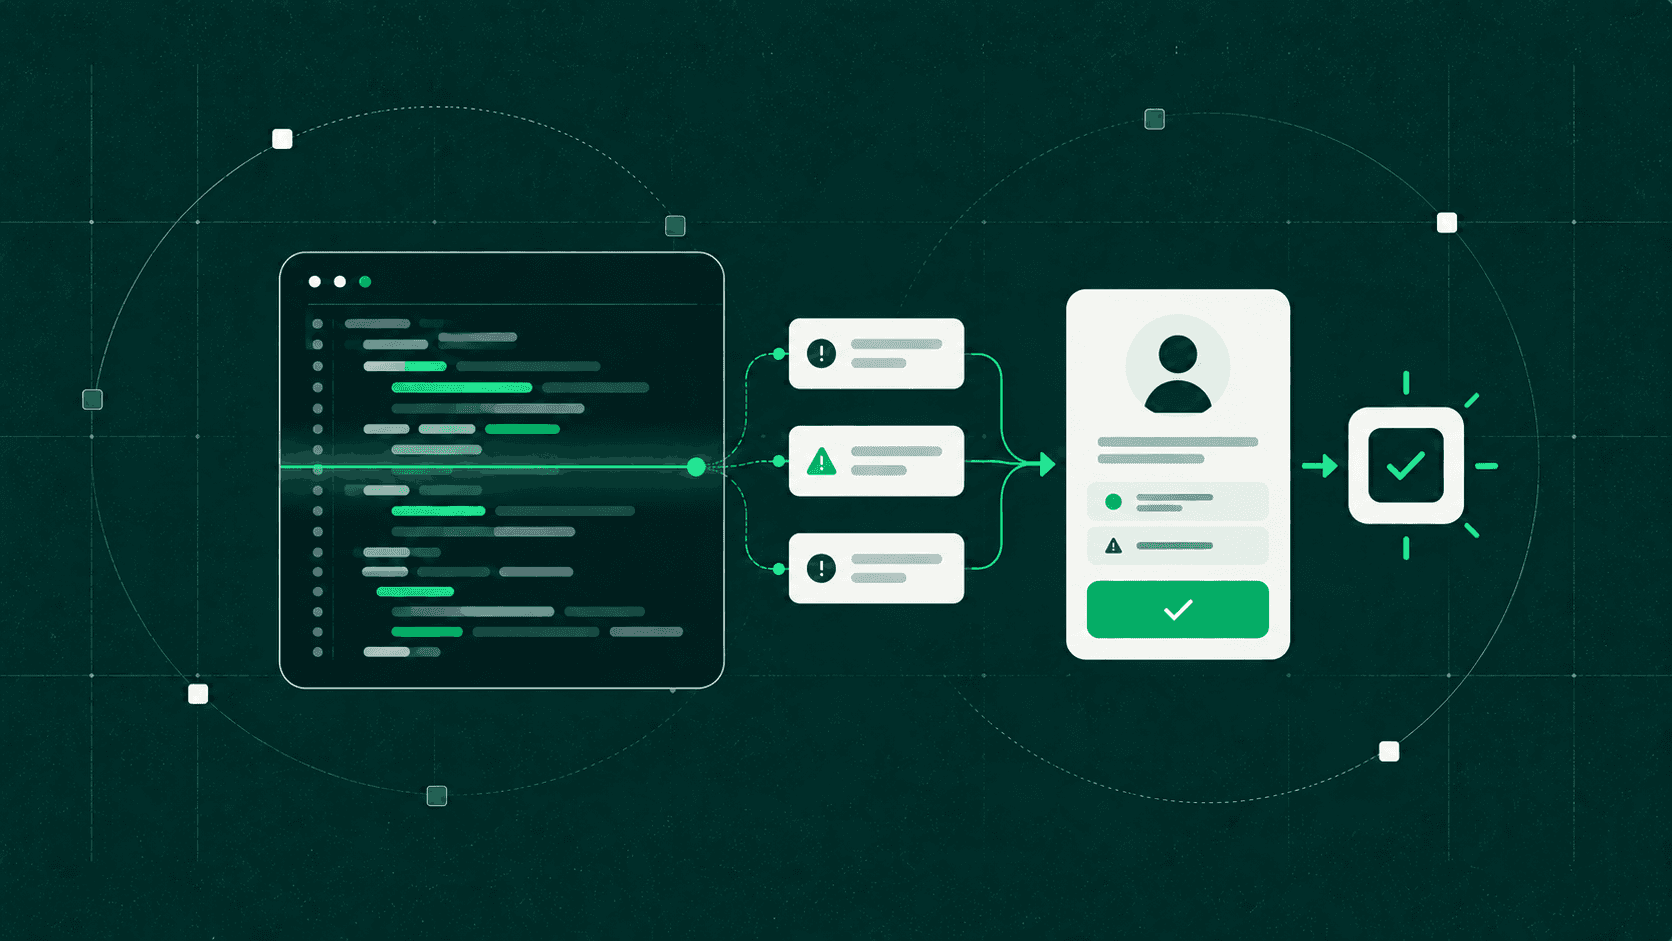
Er bestaan inmiddels genoeg tools die automatisch door je code heen scannen en binnen minuten een lijst met bevindingen teruggeven. Dat is waardevol, en tegelijk niet het hele verhaal.
Wat geautomatiseerde analyse goed doet
Automatische tools zijn uitstekend in het herkennen van bekende patronen: een hardcoded wachtwoord, een verouderde library met een bekend lek of een ontbrekende invoervalidatie. Dat soort dingen vinden ze consistent, snel en zonder vermoeidheid, sneller dan een mens ze ooit handmatig zou vinden.
Waar het misgaat: context
Wat een tool niet ziet, is context. Of een bepaalde kwetsbaarheid er daadwerkelijk toe doet, hangt af van hoe je applicatie gebruikt wordt, welke data erin staat en wat de businesslogica erachter is. Een scanner kan een endpoint als risicovol markeren zonder te begrijpen dat het alleen intern en achter een VPN bereikbaar is. Of andersom, iets als veilig bestempelen zonder te zien dat de autorisatiecheck een fout bevat die alleen in één specifiek scenario optreedt.
Concreet voorbeeld: een geautomatiseerde scan ziet dat een wachtwoordveld correct wordt gehasht en concludeert dat alles in orde is. Wat de scan niet ziet, is dat datzelfde wachtwoord via een ander, minder voor de hand liggend endpoint in platte tekst wordt gelogd.
Hoe wij dit combineren
Bij een LaunchProof-scan is geautomatiseerde analyse het startpunt, niet het eindpunt. Je ziet binnen 30 minuten de eerste bevindingen. Daarna beoordelen ervaren softwareontwikkelaars van DataLeaf die uitkomst zelf, checken de context en bevestigen of verfijnen het eindoordeel voordat je het ontvangt.
Veelgestelde vragen
Kan een automatische codescanner menselijke controle vervangen?
Nee. Automatische tools vinden bekende patronen snel en consistent, maar missen context: hoe de applicatie gebruikt wordt, welke data erin staat en hoe de businesslogica werkt.
Wat vindt een geautomatiseerde codeanalyse wel goed?
Bekende patronen, zoals hardcoded wachtwoorden, verouderde libraries met bekende lekken en ontbrekende invoervalidatie. Die vindt een tool sneller en consistenter dan een mens.
Wat mist een automatische scan?
Samenhang. Een scanner beoordeelt losse regels code, niet hoe onderdelen samenwerken. Daardoor kan hij iets onterecht als risico markeren, of een echte fout missen die alleen in een specifiek scenario optreedt.
Wie controleert de bevindingen bij een LaunchProof-scan?
Ervaren softwareontwikkelaars van DataLeaf. Zij beoordelen de geautomatiseerde uitkomst, checken de context en bevestigen of verfijnen het eindoordeel.
Hoe snel krijg ik resultaat?
De eerste geautomatiseerde bevindingen zie je binnen 30 minuten. Het volledige, door specialisten gecontroleerde rapport ontvang je binnen één werkdag.